ISACA Europe Conference 2026: todas las caras de la ciberseguridad
- Seguridad
La segunda jornada del gran evento europeo de la asociación no se olvida por supuesto de la inteligencia artificial, pero ha permitido profundizar en otros temas, más relacionados con cuestiones regulatorias o con otras tecnologías llamadas a transformar el sector, como la computación cuántica.
La Europe Conference 2026 de ISACA sigue su curso en la ciudad de Múnich, que poco a poco está recobrando un gris más habitual. En el segundo día del congreso hemos podido hablar con Chris Dimitriadis, Chief Global Strategy Officer de la organización, en una entrevista que publicaremos próximamente. Y, una vez más, se hizo difícil escoger entre las cuatro sesiones paralelas que se fueron desarrollando a lo largo de la jornada.
Mónica Verma, CISO, board member y speaker, expuso su presentación "Manage Risk Fast, Fail Faster, and Adapt Fastest", en la que repasa los principales errores que se cometen en "el viaje del caos de agentes de IA a la resiliencia". Con un estilo muy ágil y entretenido y una presentación digna de jugador de la NBA, Verma abordó algunos de los desafíos básicos en la implementación segura de la inteligencia artificial.
También tuvimos ocasión de volver a ver a Ramona Ratiu, que dirige las pruebas de ciberresiliencia de Zurich Insurance desde Chicago y en esta ocasión compartió el escenario con Zeynep Turesin Soylu, directora de consultoría de riesgos en KPMG Australia. Las dos expertas se centraron en esta ocasión en "How to Build a People Centric Defense for AI-driven attacks", dando algunas claves de la defensa frente a ciberataques y recordando es necesario cambiar el juego, no solo reaccionar a él.
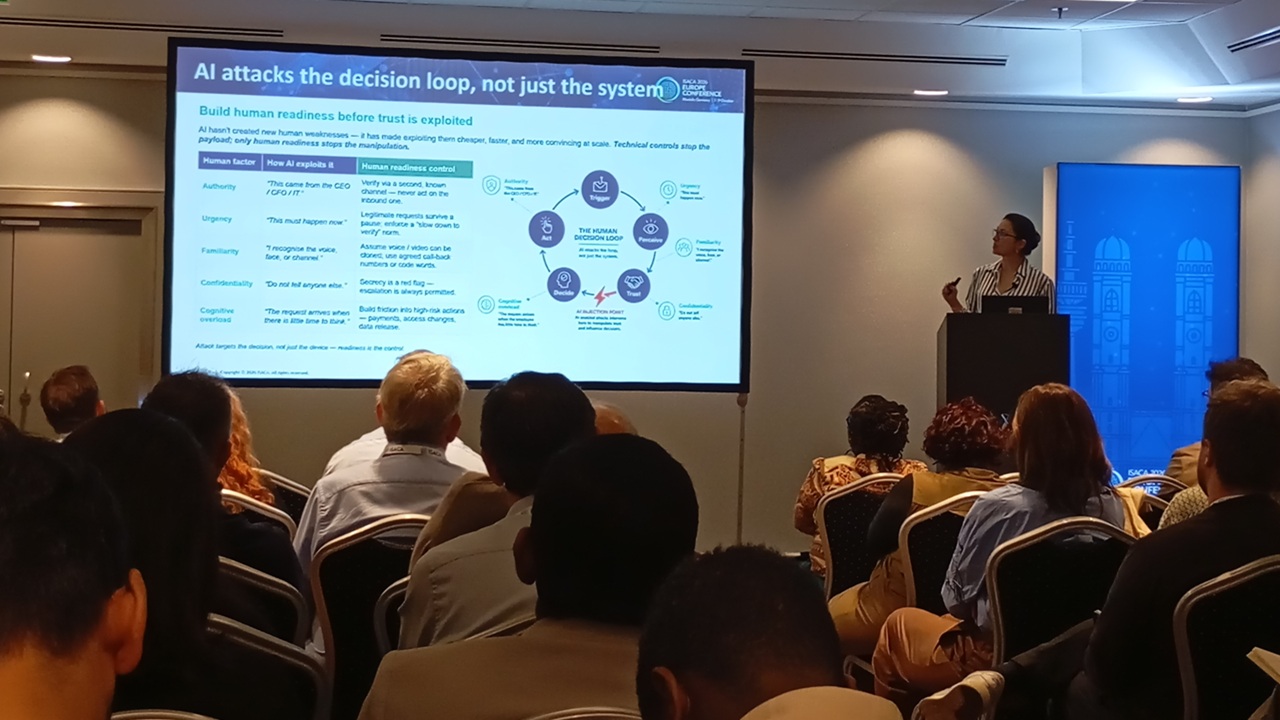
Zeynep Turesin Soylu, de KPMG Australia, acompañando a Ramona Ratiu, de Zurich Insurance, en una sesión conjunta.
Mucho más centrada en la regulación fue la presentación "EU Cyber Legislation: A Game Changer for Multinational Cyber Hygiene, or a Global Burden?", realizada por Taha Yusuf Dögüscü, Global Risk & Compliance Analyst de Iron Mountain en sustitución del previsto Jim Henry. El experto detalló la complejidad que tiene para empresas multinacionales las diferentes legislaciones locales, incluso en un entorno en teoría más o menos homogéneo como el europeo.
Como presentación destacada del día, hemos dejado para el final la realizada por Eric Jeffery, managing partner de Nistarium, centrada en "Understanding Cyber Risk in an AI and Quantum Saturated Threat Landscape". En ella se repasaron mensajes clave del congreso, como la transformación que ha experimentado la ciberseguridad en la última década o las diferencias entre compliance y seguridad, pero sobre todo añadió el ingrediente cuántico, "que crea riesgos incluso antes de llegar", a una receta ya de por sí explosiva.