La conferencia europea de ISACA retrata el impacto de la IA sobre la ciberseguridad
- Seguridad
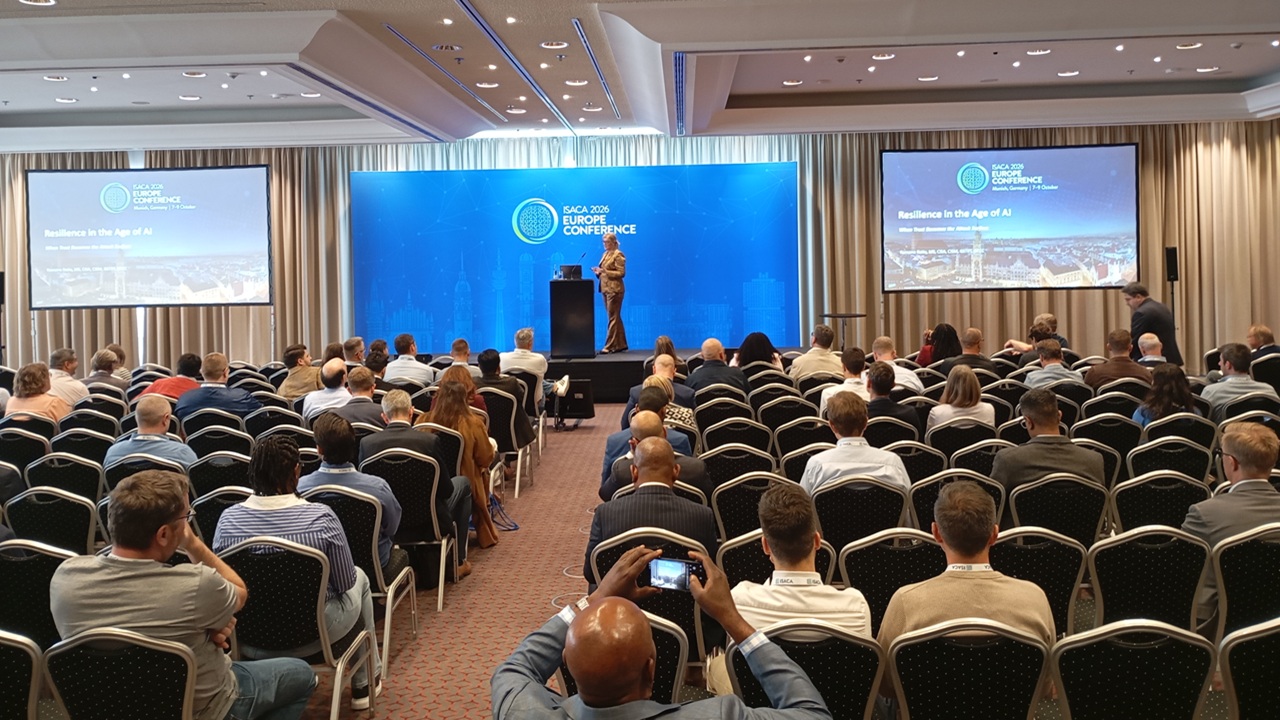
ISACA arranca en Múnich su Europe Conference 2026 con una amplia propuesta temática en cuatro salas paralelas que abarcan desde la privacidad o la soberanía hasta la ciberseguridad y la resiliencia, con la inteligencia artificial como el elemento más disruptor en todos los ámbitos.
En un día soleado y de temperatura suave, agradecido para una ciudad como Múnich en esta época del año, ISACA recibió ayer a los cientos de participantes que prometía el cartel de sold out que colgó hace ya tiempo en la web de registro de su Europe Conference 2026. Un interés que no es de extrañar para una organización que lleva décadas sentando las bases del gobierno y la gestión de la tecnología y que cada vez amplía más el alcance de su propuesta certificadora.
Como es habitual, la asociación no ha puesto un título que marque el foco del congreso, pero de tenerlo la inteligencia artificial sería su elemento clave. Como es lógico teniendo en cuenta el momento en que vivimos, incluso las sesiones a priori AI-free muestran en algún momento el impacto de una tecnología que ha multiplicado las amenazas y los riesgos, pero que al mismo tiempo se ha adoptado de forma masiva por su enorme potencial transformador.
Con cuatro salas en paralelo en la conferencia de ISACA, es difícil escoger la sesión a la que incorporarse; incluso las presentaciones en principio de perfil más comercial ofrecen una visión bastante técnica, sin olvidar que el congreso tiene vocación formadora. En la primera ponencia a la que pudimos incorporarnos, Defending at AI Speed, Oliver Schraner, Chief Security Advisor de Microsoft, profundizó en las implicaciones estratégicas de los últimos avances de la IA, destacando elementos como el gobierno de la ciberseguridad a velocidad de máquina, la inteligencia artificial defensiva como parte de la respuesta o la necesidad de que los profesionales aprendan a delegar en la IA... Y a controlarla.
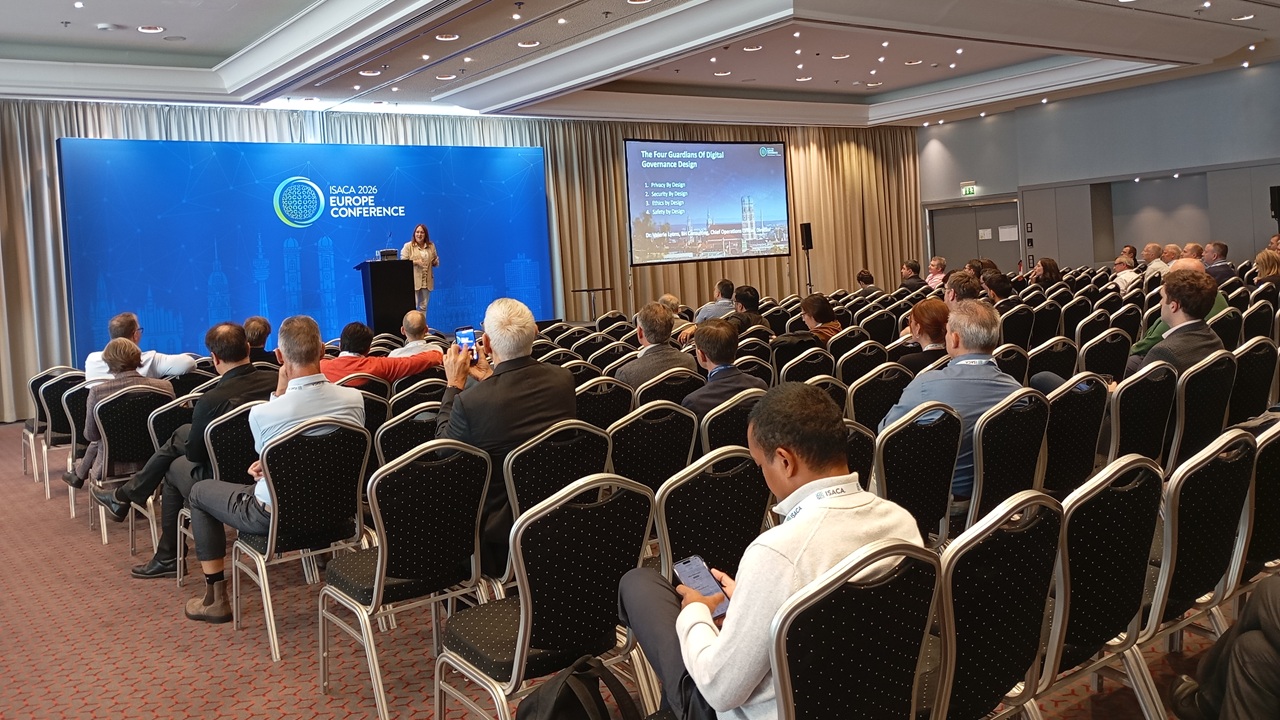
Valerie Lyons, Chief Operations Officer de BH Consulting, detalla la evolución de "los cuatro guardianes" en el diseño del gobierno digital.
La presentación de Fino Scholl, managing director de Swiss GRC en Alemania, y Manuel Blessing, Cyber Security & Car AI Validation en RiskFlix, se centró en las diferencias "Entre regulación y realidad", en concreto en la gestión de los riesgos de ciberseguridad en entornos industriales. Los directivos detallaron el modo de abordar el gobierno de la ciberseguridad basado en riesgos integrando realmente las exigencias de normativas como la Ley de Ciberresiliencia o la directiva NIS2.
Por su parte, Valerie Lyons, Chief Operations Officer de BH Consulting, habló de "the Four Guardians of Digital Governace Design: Privacy, Security, Ethics, and Safety". La experta detalló la evolución de estos cuatro pilares "by design", en una transformación que por supuesto tiene en cuenta la IA (por ejemplo, "la privacidad desde el diseño no funciona en un contexto de modelos LLM") y se vincula con las normativas europeas.
Hemos dejado para el final la que quizá fue la sesión más interesante y animada de la jornada, a cargo de Ramona Ratiu, Head of Cyber Resilience Testing en Zurich Insurance desde Chicago: Resilience in the Age of AI: When Trust Becomes the Attack Surface. La especialista explicó el modo en que la propia confianza se utiliza como superficie de ataque. Partiendo de ejemplos reales de fraude del CEO, potenciados naturalmente por inteligencia artificial, Ratiu explicó que hay que dejar de reaccionar para empezar a anticiparse y recordó que los atacantes cada vez hackean menos... En su lugar, se registran con credenciales legítimas que han conseguido robar.