La compañía ha ampliado la propuesta de Kaspersky Next Optimum, su gama de productos para la pequeña y mediana empresa, con capacidades de protección del mail y la nube, análisis y respuesta a incidentes, gestión de vulnerabilidades y concienciación en ciberseguridad.
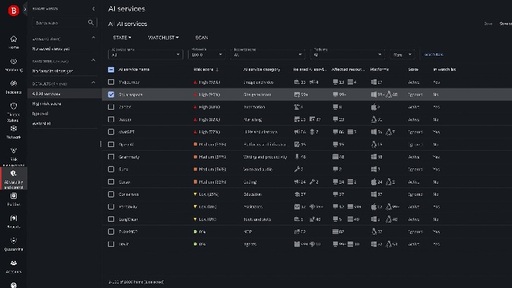
La compañía ha anunciado el lanzamiento en octubre de la plataforma AI Data Security, destinada a empresas con recursos limitados y proveedores de servicios gestionados, a los que permite controlar el uso de todo tipo de herramientas de IA generativa, incluidas Copilot, ChatGPT, Claude y Gemini.
La plataforma detecta y clasifica herramientas de IA autorizadas y no autorizadas, evalúa su riesgo y aplica controles automáticos para reducir la exposición sin añadir complejidad operativa. Bitdefender refuerza así su estrategia de seguridad preventiva.
Microsoft detectó 18,7 millones de ataques en marzo de 2026, frente a los 7,6 millones de enero. El 70% de los PDF maliciosos analizados contenían códigos QR que dirigían a páginas de phishing. El quishing traslada el ataque al móvil del usuario y escapa a los controles corporativos.
Según el último informe de amenazas de WatchGuard, ha habido un enorme descenso en el volumen de las amenazas, pero se ha disparado el malware nuevo con el uso del Malware-as-a-Service, la automatización y la inteligencia artificial, orientada a la creación de cargas únicas útiles.
Aunque el 90% reconoce que la IA mejora su productividad, la presión por la recuperación ante ataques y la complejidad de las herramientas dispara el agotamiento. El 86% asegura que disponer de copias de seguridad absolutamente inmutables reduciría su nivel de estrés.
La compañía ha presentado la nueva solución VPN for AI Agents que permite oculatar la dirección IP del agente de IA. El servicio se dirige a usuarios finales, a los que ofrece una conexión privada para cada uno de los prompts que realicen con Claude Desktop, Cursor, Codex y OpenCode.
Los ataques basados en deepfakes y malware con IA crecen un 56% interanual y transforman la economía del riesgo cibernético, con las infraestructuras críticas concentrando el 62%. Detectar y contener incidentes es cada vez más costoso, mientras que lanzar ataques resulta más rápido y barato.
Según un estudio de ISACA, más del 70% de los equipos de ciberseguridad cree que su trabajo es más estresante que hace cinco años, en un contexto en que los incidentes siguen aumentando, pero el personal especializado es insuficiente y la financiación se considera inadecuada.
Las organizaciones necesitan control en tiempo de ejecución para evitar sobrecostes, ataques basados en LLM y accesos indebidos de agentes. Fastly anuncia AI Firewall, AI Runtime Control y nuevas funciones de API Security para gobernar el uso de modelos, proteger aplicaciones de IA y controlar el tráfico agéntico.
La compañía profundiza en el uso de la inteligencia artificial con el lanzamiento de un nuevo modelo operativo en el que cuatro agentes de IA especializados colaborarán con los analistas de ciberseguridad en las tareas de clasificación, investigación, contención y documentación de incidentes.
Los foros clandestinos ofrecen servicios de SIM swapping, con paquetes completos que incluyen identidad robada y registros bancarios. El ataque permite secuestrar el número de la víctima y acceder a códigos SMS, restablecimientos de contraseña y cuentas financieras en minutos.
La compañía, especializada en pruebas de pentesting y búsqueda de vulnerabilidades en entornos de alta criticidad, ha iniciado formalmente su actividad comercial en nuestro país, con una propuesta que combina tanto el uso de agentes de IA como la experiencia de hackers éticos de primer nivel.
Un estudio revela una brecha crítica entre la confianza declarada y la realidad de los entornos Microsoft 365. Solo el 27% de las organizaciones revisa activamente los logs de auditoría y apenas el 4% puede generar un informe completo de accesos en una hora. El 90% ha sufrido incidentes por mala configuración.
El grupo de ciberespionaje, que se considera alineado con China y opera habitualmente en Latinoamérica, ha desarrollado el nuevo backdoor SparroWocky, con el que ha intensificado su actividad desde agosto de 2025, desplegándose contra entidades gubernamentales de 8 países de la región.
La inteligencia artificial está llevando la técnica Living off the Land a una nueva dimensión, acelerando ataques y adaptando instrucciones en tiempo real. PowerShell, consolas de comandos y utilidades legítimas pueden ser reutilizadas por atacantes sin necesidad de instalar malware, advierte Panda Security.
El 37,4% de las empresas españolas permite teletrabajar y el acceso remoto a recursos corporativos ya es la norma en Europa. El móvil se convierte en un endpoint crítico y los ataques contra dispositivos desactualizados aumentan, según ENISA.
Desde HP Wolf Security alertan de que el interés por la inteligencia artificial está siendo aprovechado por los ciberdelincuentes para intentar engañar a sus víctimas, en este caso para que utilicen falsos agentes para la negociación de criptomonedas que en realidad descargan malware.
Los analistas de Kaspersky han identificado una oleada de suplantaciones de identidad, con emails corporativos comprometidos con los que intentan engañar a los equipos financieros para que cambien el número de cuenta de los empleados por el de los ciberdelincuentes.
El 91% de las organizaciones no puede detener una acción peligrosa antes de que ocurra, según Netskope. La nueva función, que se integra en la renovada suite Netskope Skylight AI Security, clasifica cada acción de un agente de IA y aplica políticas granulares para impedir comportamientos de alto riesgo.