Según un estudio del Centro Español de Logística y el Zaragoza Logistics Center. la ciberseguridad de la cadena de suministro sigue siendo uno de los principales puntos débiles de las organizaciones, que no disponen de estrategias formales para afrontar sus riesgos.
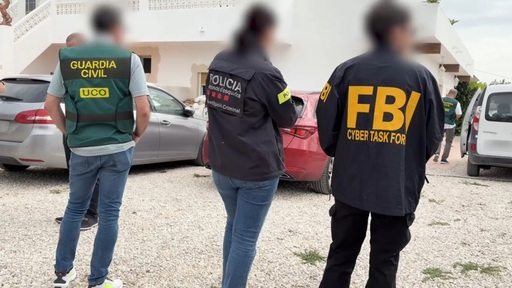
La operación internacional, liderada por autoridades alemanas y en la que han participado autoridades de diez países, entre ellos España, las organizaciones europeas Europol y Eurojust y las compañías de ciberseguridad Bitdefender y Group-IB, ha permitido arrestar a tres sospechosos y asegurar al menos 110 teras de datos.
La solución, disponible en beta pública, supervisa y controla las herramientas, archivos y credenciales a las que acceden los agentes de IA, bloqueando acciones inseguras antes de que se ejecuten. El producto responde a un aumento del 81% en secretos expuestos y a tasas de manipulación de agentes superiores al 70%.
El ejecutivo ha desarrollado una larga trayectoria dentro de la compañía, en la que se incorporó hace más de 17 años como ingeniero de soporte a los clientes. Kaspersky enmarca el nombramiento dentro de su compromiso con el desarrollo del talento interno de la compañía.
La compañía detecta campañas de phishing y webs fraudulentas que imitan promociones del nuevo iPhone 18 para captar víctimas en España y otros países. Los ciberdelincuentes buscan credenciales, datos bancarios y pagos directos mediante páginas que replican tiendas oficiales.
La compañía ha anunciado la incorporación de ESET AI Security a ESET PROTECT B2B, añadiendo capacidades como Seguridad de agentes de IA y Supervisión del comportamiento mediante IA, además de reforzar sus tecnologías de IA con ESET LiveCortex.
La solución, desplegada como instancia dedicada para cada cliente, identifica vulnerabilidades antes de que los atacantes las detecten y determina qué anomalías constituyen amenazas confirmadas. GTT refuerza así su estrategia de seguridad en un entorno donde los ataques impulsados por IA evolucionan a velocidad de red.
El uso de códigos QR en ciberataques, que permite ocultar señales habituales de amenaza, está aumentando no solo en el phishing tradicional, sino también en el robo de credenciales y tokens de autenticación multifactor, la instalación de malware o los fraudes con esquemas living-off-the-land.
La mayor parte de organizaciones evalúa la eficacia de su Centro de Operaciones de Seguridad teniendo en cuenta métricas como el tiempo medio de detección o el tiempo medio de respuesta, pero no considera valores más de fondo como el número de falsos positivos o el coste por incidente.
Los presupuestos de ciberseguridad solo crecieron un 5% en 2026 y el 55% de los CISO declara partidas planas o en descenso. La inversión en IA no se frena, pero gran parte del gasto se financia fuera del área de seguridad, creando desigualdades y obligando a los CISO a replantear cómo justificar nuevas partidas.
La campaña combina publicidad maliciosa, una tienda ficticia y técnicas de bloqueo aparente para generar pánico y llevar a la víctima a contactar con un falso soporte técnico. Netskope ha detectado actividad en 619 organizaciones y presencia en 284 sitios legítimos.
Se trata de uno de los índices de transacciones fraudulentas más altos de Europa, en un momento en que, pese a la atención que se ha dado a los deepfakes, la principal amenaza sigue siendo la de los fraudes clásicos, liderados por la apropiación de cuentas y la ingeniería social.
El 56% de las infracciones de las políticas de inteligencia artificial que se dan en el comercio minorista se concentra en datos regulados, con información confidencial, personal y de pago, según un informe de Netskope que pone en segundo lugar de las infracciones el código fuente de la IA.
El ataque, ejecutado con ayuda de una inteligencia artificial, permitió a los delincuentes acceder a 500 GB de información y extraer tablas con datos personales de alto riesgo, incluidos nombres, teléfonos, direcciones y registros nominativos de billetes.
Las amenazas dirigidas por IA agéntica serán cada vez más habituales. La aplicación de la inteligencia artificial para la identificación de vulnerabilidades aumentará el volumen de parches de seguridad y su corrección será lo que diferencie a las organizaciones y las haga más resilientes.
El grupo amplía sus capacidades de ciberseguridad con la incorporación de la consultora especializada en ciberseguridad y cumplimiento, que tiene a sus espaldas más de 30 años de experiencia en todo tipo de sectores y que mantendrá tanto su equipo como su identidad.
Cloudflare y Microsoft colaboran con las fuerzas de seguridad para tumbar la infraestructura detrás de este popular kit de phishing, ampliamente utilizado para intentar evadir la autenticación multifactor en campañas de compromiso del correo electrónico corporativo.
La recuperación del incidente sucedido en 2023 se realizó en menos de 48 horas en un entorno aislado, permitiendo volver a emitir en directo en tiempo récord y proteger el patrimonio informativo de la cadena. SoftwareOne destaca que la verdadera resiliencia ante el ransomware reside en la capacidad de recuperar el control sin ceder ...
ESET alerta de que las cuentas, claves API y sesiones autenticadas de herramientas de IA se han convertido en un nuevo activo para los ciberdelincuentes, que pueden reutilizarlas para acceder a servicios, consumir recursos o incluso revenderlas.
La compañía ha ampliado la propuesta de Kaspersky Next Optimum, su gama de productos para la pequeña y mediana empresa, con capacidades de protección del mail y la nube, análisis y respuesta a incidentes, gestión de vulnerabilidades y concienciación en ciberseguridad.