La nueva propuesta de ciberseguridad basada en inteligencia artificial combina prevención, monitorización continua, respuesta automatizada y análisis contextual para ayudar a empresas y organismos a anticiparse a los incidentes y minimizar su impacto.
La mayor plataforma de criptomonedas del mundo ha informado de un ciberataque con un impacto que la compañía ha cifrado en cerca de 6.300 millones de dólares, lo que supone un récord histórico. Los depósitos y los retiros han quedado suspendidos temporalmente.
SonicWall propone una gestión de la ciberseguridad basada en riesgos y que combina tanto la evaluación continua y la visibilidad centralizada como una respuesta gestionada de forma constante para ayudar a las organizaciones a localizar y corregir los fallos operativos.
Prometen localizar personas, leer mensajes privados o acceder a cuentas ocultas, pero en realidad su objetivo es captar suscriptores. Decenas de aplicaciones promocionadas en redes sociales mediante anuncios engañosos siguen disponibles en tiendas oficiales como Google Play y App Store.
Según un estudio de Barracuda Networks, el 68% de las organizaciones reconoce carencias de habilidades relacionadas con la IA, mientras que dos tercios de los equipos de ciberseguridad aseguran tener dificultades para responder al crecimiento de las necesidades del negocio.
La tradicional encuesta anual de Cisco, mutada de "preparación para la defensa" en "defensa implacable", refleja el impacto de las ciberamenazas, con un 93% de empresas españolas objeto de ciberincidentes graves, y la incapacidad para organizarse adecuadamente como el principal obstáculo de la ciberprotección.
La amenaza aprovecha una vulnerabilidad cuya mitigación requiere acciones adicionales por parte de los administradores, incluso en sistemas actualizados. Según los investigadores, esta técnica evidencia la creciente sofisticación de los atacantes para lograr persistencia y permanecer ocultos en los entornos corporativos.
El 87% de las pymes españolas ya utiliza aplicaciones de inteligencia artificial. ESET ha ampliado sus soluciones de seguridad con nuevas capacidades para proteger las interacciones con asistentes de IA, supervisar agentes y reducir la exposición a enlaces maliciosos, descargas peligrosas y fraudes digitales.
La expansión de la IA y la automatización de los ataques está obligando a las organizaciones a replantear sus estrategias de defensa. Con su nueva solución, Bitdefender ofrece visibilidad integral sobre la superficie de ataque y ayuda a los equipos de seguridad a priorizar y corregir los riesgos más críticos.
Las credenciales robadas continúan siendo uno de los principales activos del cibercrimen. Según datos de Kaspersky, más de un centenar de bases de datos de organizaciones españolas aparecen en foros clandestinos. La Dark Web se consolida así como mercado de compraventa de accesos y datos corporativos.
La inteligencia artificial está alterando el equilibrio tradicional entre atacantes y defensores. Mientras el descubrimiento y análisis de fallos se automatiza, como los descubiertos en PHP, las organizaciones deberán acelerar sus procesos de evaluación y corrección para evitar que la ventana de explotación siga ampliándose.
Los ciberdelincuentes preparan sus infraestructuras semanas antes de lanzar campañas de malware. La monitorización del tráfico DNS puede proporcionar a las organizaciones una ventana de anticipación frente a futuras campañas maliciosas.
La Operation FlashHole identificada por Kaspersky muestra cómo los grupos APT más avanzados están incorporando tecnologías emergentes para reforzar tanto la infiltración inicial como la protección de sus comunicaciones y datos robados, anticipando tendencias que podrían extenderse a otros actores de amenazas en el futuro.
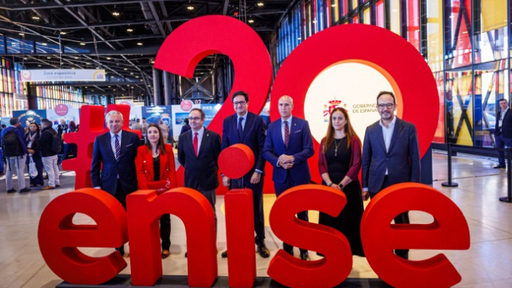
El encuentro organizado por INCIBE congregó en León a representantes de 21 países, cerca de 300 ponentes y un amplio ecosistema de empresas, inversores y organismos especializados en ciberseguridad. 22 proyectos de INCIBE Emprende participaron en las actividades de emprendimiento e innovación.
El 24% protege sus sistemas de almacenamiento únicamente con usuario y contraseña y el 29% carece de mecanismos de detección de amenazas internas. QNAP apuesta por copias de seguridad aisladas, autenticación multifactor, detección proactiva de amenazas y arquitecturas de alta disponibilidad.
Con una puntuación de gravedad de 9,2 sobre 10, los expertos advierten de que podría tratarse de uno de los incidentes de seguridad más relevantes de 2026 debido a su potencial para permitir la ejecución remota de código y el control total de sistemas vulnerables.
La integración de los modelos abiertos NVIDIA Nemotron en TrendAI Vision One para entornos soberanos y privados permitirá que organizaciones sujetas a estrictos requisitos regulatorios puedan beneficiarse de capacidades avanzadas de ciberseguridad basadas en IA sin perder el control sobre sus datos y operaciones.
Los investigadores observan vulnerabilidades en dispositivos ampliamente utilizados en logística y retail que podrían permitir la ejecución remota de código y el acceso a redes operativas críticas. Otros equipos comunes en entornos logísticos, como terminales portátiles de datos o impresoras térmicas, también son vulnerables.
El 59% de las organizaciones no logró recuperarse eficazmente en su última prueba o incidente de resiliencia. Los AI PC y los endpoints pasan a considerarse puntos críticos de control y seguridad. Dell propone aplicar principios de confianza cero a los flujos de datos utilizados por la IA.
Contar vulnerabilidades ya no es suficiente para medir el riesgo real del software de código abierto
La IA está aumentando la complejidad en la identificación y priorización de amenazas. Unas 285.000 aplicaciones podrían estar utilizando versiones vulnerables. Según Red Hat, una corrección reutilizable podría evitar hasta 5,7 millones de horas de trabajo duplicado.