

Red Hat alerta de una peligrosa brecha entre la confianza y el control real de la IA en las empresas españolas
- Tecnologías
El 100% de las organizaciones españolas ya utiliza agentes de inteligencia artificial en entornos productivos. Las empresas están entrando en una nueva fase de madurez de la IA en la que la gobernanza, la trazabilidad y la soberanía digital se perfilan como los grandes desafíos para escalar esta tecnología con seguridad.
La inteligencia artificial ha dejado atrás la fase de experimentación para convertirse en una tecnología integrada en los procesos críticos de las organizaciones. Sin embargo, mientras las empresas aceleran los despliegues de agentes autónomos y automatizan cada vez más actividades de negocio, surgen nuevas dudas sobre su capacidad para gobernar, supervisar y proteger estos entornos a gran escala.
Esa es la principal conclusión del último estudio de Red Hat, que revela que, si bien las empresas se muestran muy seguras de su capacidad para controlar la IA, los datos muestran importantes lagunas de visibilidad sobre los flujos de información, las dependencias de software y los riesgos asociados a proveedores externos.
La IA ya está en producción en todas las empresas analizadas
Uno de los resultados más llamativos del informe es que el 100% de las organizaciones españolas consultadas ya ha desplegado agentes de inteligencia artificial en entornos productivos.
Según explicó Julia Bernal, Mediterranean Region Leader y Country Manager para España y Portugal de Red Hat, durante la presentación del estudio, el mercado ha entrado en una nueva etapa, “un punto de inflexión en el que la IA ya ha pasado de la fase de experimentación y está entrando en una fase productiva, en una fase de producción".
La directiva destacó que los agentes ya no se limitan a tareas experimentales o chatbots básicos, sino que participan en procesos empresariales complejos, automatizan operaciones, interactúan con clientes y se integran directamente en las cadenas de suministro y sistemas corporativos.
Pese a este nivel de adopción, el estudio identifica una importante desconexión entre la percepción de control y la realidad operativa. El 85% de los CIO españoles asegura confiar en que sus agentes de IA funcionan de forma segura y conforme a las normativas aplicables. Sin embargo, únicamente el 30% afirma conocer con precisión los flujos de datos dentro de su organización y los lugares donde estos se almacenan y procesan.
Además, solo el 22% dispone de una visión exhaustiva de las dependencias directas e indirectas de su cadena de suministro de software, y apenas el 28% monitoriza continuamente los riesgos asociados a proveedores de IA después de su implantación. El 47% reconoce que existen puntos ciegos en la trazabilidad de los datos, y el 22% admite haber incorporado capacidades de IA sin comprender completamente cómo fluyen los datos entre sistemas y modelos.
Para Bernal, la explicación está en "la velocidad de adopción, que ha sido muy grande y esto hace que el marco de gobernanza inicial en este momento no sea suficiente cuando ya estamos llevando la IA a otra dimensión y a otra escala".
La trazabilidad de los datos se convierte en el gran reto
El estudio señala que la gobernanza de la IA depende cada vez más de la capacidad para entender qué ocurre con los datos durante todo su ciclo de vida.
Según Bernal, las organizaciones necesitan garantizar el seguimiento permanente de la información utilizada por modelos y agentes inteligentes, para lo que necesitan apoyarse en cuatro pilares básicos: la trazabilidad de los datos, la trazabilidad del software, la transparencia del ecosistema y el control del ciclo de vida de los agentes.
La responsable de Red Hat advirtió de que entrenar sistemas de IA con información corporativa sin disponer de visibilidad completa puede generar riesgos significativos. "Si entrenamos los modelos con los datos más valiosos de nuestra compañía, sin tener una visibilidad total, no podemos garantizar que no estemos entregando información muy valiosa a terceros", señaló.
La investigación también pone el foco sobre la seguridad del software que sustenta los proyectos de inteligencia artificial. Aunque el 79% de las empresas españolas afirma ser capaz de aplicar parches críticos en menos de 24 horas después de su publicación, la mayoría carece de una visibilidad completa sobre los componentes utilizados en sus aplicaciones. Solo el 22% dispone de una visión actualizada de todos los componentes de software, sus versiones, orígenes y dependencias.
Para Bernal, “la capacidad de parchear muy rápido es una falsa sensación de seguridad porque se necesita también tener el control y las dependencias de toda la pila de software tecnológica que está en nuestras organizaciones". La directiva recordó además que la inteligencia artificial está reduciendo drásticamente el tiempo de explotación de una vulnerabilidad, que ha pasado de lo que eran semanas o meses a días u horas.
Otro de los hallazgos del estudio es que las organizaciones siguen gestionando la IA como si fuera software tradicional. Solo el 28% aplica criterios medibles y monitorización continua sobre sus proveedores de IA una vez implantadas las soluciones, y el 34% realiza evaluaciones exhaustivas al principio del proyecto, pero reconoce dificultades para supervisar los riesgos posteriormente. Y un 32% basa su estrategia únicamente en evaluaciones iniciales.
Red Hat considera que esta aproximación resulta insuficiente en un entorno donde los modelos, los datos y las amenazas evolucionan constantemente. "La gobernanza no puede finalizar tras el despliegue porque la propia tecnología está en constante evolución", subrayó Bernal.
La proliferación de agentes será el próximo desafío
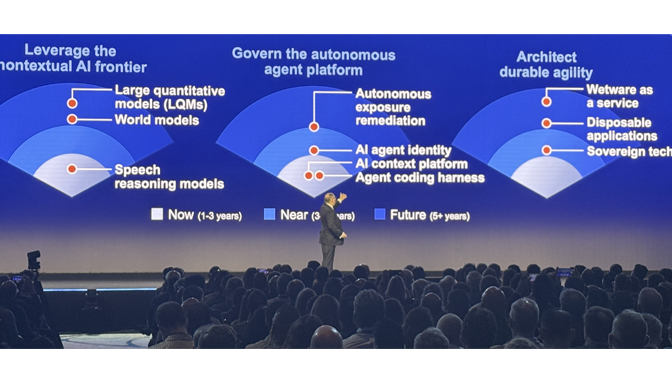
A medida que las organizaciones pasan de unos pocos agentes a cientos o miles de ellos interactuando entre sí, el principal problema dejará de ser el desarrollo de la IA para convertirse en su control operativo.
Bernal alertó sobre el riesgo de una expansión descontrolada de agentes sin supervisión adecuada, asegurando que "el desafío operativo no es crearlos sino la proliferación descontrolada de agentes que no tienen un ciclo de vida definido, una identidad clara o una supervisión adecuada".
Por ello, Red Hat propone aplicar a los agentes políticas similares a las utilizadas para usuarios humanos. "A los agentes de IA hay que gobernarlos exactamente como se gobierna a los operadores humanos, con una identidad verificada, permisos de acceso estrictos, trazabilidad total y auditoría inmutable sobre su actividad", defendió la directiva.
El informe concluye que la inteligencia artificial está transformando el debate sobre soberanía digital. Según Bernal, las decisiones relacionadas con modelos, infraestructuras y datos ya no son exclusivamente tecnológicas, sino estratégicas. "La conversación sobre soberanía digital ha dejado de pertenecer a los departamentos legales y ya forma parte de todos los boards de las organizaciones", afirmó.
La directiva sostiene que la soberanía debe entenderse desde tres dimensiones: operativa, de inteligencia artificial y de cadena de suministro de software. En este contexto, Red Hat defiende arquitecturas abiertas y modelos de nube híbrida como mecanismos para conservar la capacidad de elección, la interoperabilidad y el control sobre los activos digitales críticos.