El 57% de las organizaciones no vigila la ciberseguridad de la cadena de suministro
- Seguridad
Según un estudio del Centro Español de Logística y el Zaragoza Logistics Center. la ciberseguridad de la cadena de suministro sigue siendo uno de los principales puntos débiles de las organizaciones, que no disponen de estrategias formales para afrontar sus riesgos.
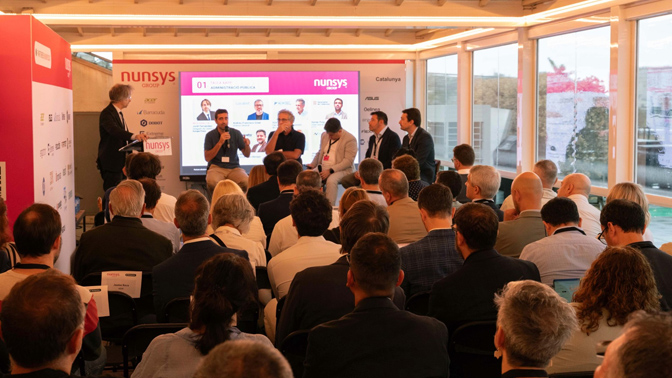
Ayer se presentó en Madrid, durante la jornada "Seguridad Física y Ciberseguridad para Cadenas de Suministro Resilientes", el estudio "La ciberseguridad en la cadena de suministro. Resiliencia como propiedad colectiva del ecosistema logístico", elaborado por el Centro Español de Logística y el Zaragoza Logistics Center y patrocinado por GMV. El informe arroja luz sobre la evolución de este elemento crítico para la ciberseguridad.
La cadena de suministro ha sido protagonista de muchos de los incidentes de seguridad más notorios e los últimos años y también, en consonancia, de normativas de ciberseguridad y ciberresiliencia como DORA o NIS2. El nuevo informe analiza incidentes reales registrados entre 2024 y 2026, combinando "evidencia académica e institucional" y el punto de vista de expertos en logística.
Los datos reflejan un mayor nivel de concienciación (un 78% de las organizaciones consultadas reconoce que un ciberataque a un "proveedor logístico crítico" afectaría a su propia operativa), que no viene necesariamente acompañado por una mejora en su postura de ciberseguridad, dado que el 48% no realiza auditorías de ciberseguridad a esos proveedores y solo un 39% les exige unos requisitos mínimos de seguridad.
Es más, el 57% no dispone de una estrategia formal de ciberseguridad de la cadena de suministro. Y eso que las organizaciones encuestadas tendrían muy poco margen de tesorería para aguantar con sus operaciones detenidas: el 13% no aguantaría más de 72 horas y el 26% entre 3 y 10 días; un 35% se considera capaz de soportar una parada total entre 10 días y un mes y el 26% restante indica que aguantaría más de un mes.
Ramón García, director general del CEL, avisa de que "no se puede gestionar el riesgo cibernético dentro de los límites de una sola organización. Los eslabones tienen que trabajar de manera conjunta para dar una respuesta colectiva. Si un proveedor crítico se detiene, la cadena completa queda comprometida. Por lo tanto, la ciberresiliencia debe incorporarse a la estrategia de negocio, a la homologación de proveedores y a la toma de decisiones operativas".
Por su parte, Susana Val Blasco, profesora asociada de Investigación y subdirectora del Instituto de Investigación de ZLC adscrito a la Universidad de Zaragoza, señala que “el phishing, los errores humanos y las fugas de datos se sitúan entre las amenazas que más preocupan a las organizaciones. Pero el estudio también muestra una brecha de comprensión y de capacidad defensiva ante riesgos más sofisticados. La preparación debe evolucionar al mismo ritmo que evolucionan las amenazas”.