

Kaspersky alerta de un nuevo vector de ataque en lectores de códigos de barras
- Seguridad
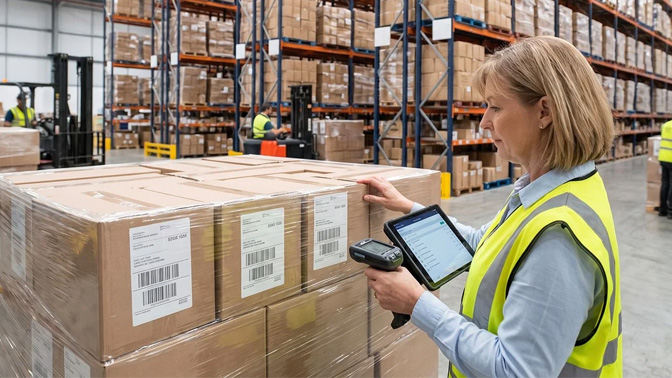
Los investigadores observan vulnerabilidades en dispositivos ampliamente utilizados en logística y retail que podrían permitir la ejecución remota de código y el acceso a redes operativas críticas. Otros equipos comunes en entornos logísticos, como terminales portátiles de datos o impresoras térmicas, también son vulnerables.
La digitalización de almacenes, centros logísticos y operaciones de comercio electrónico ha abierto una nueva superficie de ataque para los ciberdelincuentes. Investigadores de Kaspersky han identificado un nuevo vector de ciberataque que aprovecha vulnerabilidades presentes en determinados lectores de códigos de barras inalámbricos, dispositivos ampliamente utilizados en almacenes y establecimientos comerciales.
Según la compañía, el problema radica en la ausencia de mecanismos de autenticación entre los lectores y sus estaciones base. Esta debilidad permitiría a un atacante situado dentro del alcance de la conexión inalámbrica obtener la dirección Bluetooth de la estación base e inyectar pulsaciones de teclado maliciosas, que serían interpretadas por el ordenador conectado como órdenes legítimas del usuario.
Los expertos señalan que esta técnica podría derivar en la ejecución remota de código sin interacción del usuario y convertirse en una puerta de entrada hacia la red OT de un almacén. Una vez conseguido el acceso inicial, los atacantes tendrían la posibilidad de desplazarse hacia sistemas de mayor criticidad dentro de la infraestructura operativa.
Vulnerabilidades en toda la cadena logística
La investigación también concluye que el riesgo no se limita a los lectores de códigos de barras. Otros equipos comunes en los entornos logísticos, como terminales portátiles de datos o impresoras térmicas, podrían servir igualmente como vectores de acceso a plataformas esenciales, entre ellas los sistemas de gestión de almacenes (WMS).
"El comercio minorista y la logística actuales están profundamente digitalizados, desde las plataformas de gestión corporativa hasta cada uno de los dispositivos que utilizan los trabajadores. Esta conectividad generalizada significa que cualquier tecnología, independientemente del nivel en el que se encuentre, puede convertirse en un punto de entrada para un ciberataque capaz de desestabilizar todo el ecosistema", afirma Sergey Sidorov, Head of Industrial Security Services en Kaspersky.
Ante este escenario, Kaspersky recomienda verificar los dispositivos antes de conectarlos a la red corporativa, desactivar interfaces Bluetooth que no sean necesarias, implantar mecanismos sólidos de autenticación y segmentar las redes para limitar las comunicaciones a las estrictamente esenciales. La compañía también aconseja mantener actualizados los dispositivos y sistemas de gestión de almacenes, aplicar políticas de mínimos privilegios y realizar simulaciones periódicas de rutas de ataque.