Las configuraciones inseguras son la puerta de entrada a los ataques contra sistemas NAS
- Tecnologías
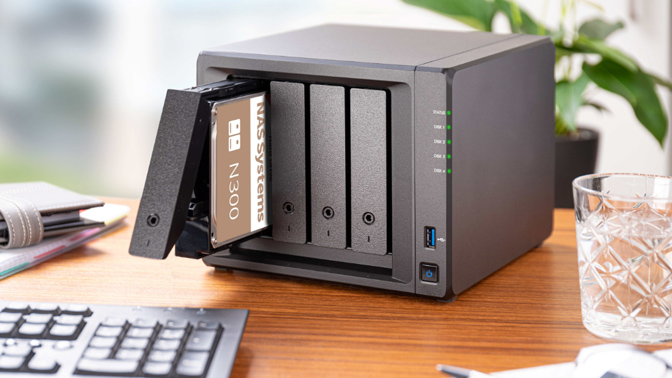
Gran parte de los incidentes que afectan a estas plataformas no se deben a técnicas sofisticadas, sino a errores de configuración, contraseñas débiles y software desactualizado. Ante este escenario, Toshiba ha difundido una serie de recomendaciones orientadas a reforzar la protección de los entornos NAS.
Toshiba Electronics Europe ha hecho públicas una serie de mejores prácticas destinadas a mejorar la seguridad de los sistemas NAS (Network Attached Storage), unas soluciones que han ganado protagonismo como repositorios centralizados de información tanto en entornos domésticos como empresariales.
La compañía advierte de que la facilidad de despliegue y uso de estos dispositivos no debe hacer olvidar la necesidad de aplicar medidas de protección adecuadas desde el primer momento. Según Toshiba, la mayoría de los ataques dirigidos contra sistemas NAS no aprovechan vulnerabilidades especialmente complejas, sino configuraciones inseguras, credenciales débiles o la falta de actualizaciones de seguridad.
La protección empieza por las cuentas de acceso
Uno de los primeros aspectos sobre los que pone el foco el fabricante es la gestión de las cuentas administrativas. Toshiba recomienda utilizar contraseñas robustas que combinen letras mayúsculas y minúsculas, números y caracteres especiales, así como evitar el uso de nombres de usuario predeterminados cuando sea posible.
En aquellos sistemas donde la cuenta de administrador original no pueda renombrarse, aconseja crear una nueva cuenta administrativa y desactivar posteriormente la predeterminada para dificultar posibles intentos de acceso por parte de atacantes.
La compañía también considera esencial eliminar las cuentas de invitado activadas por defecto, asignar credenciales individuales a cada usuario y aplicar políticas de mínimo privilegio para limitar el acceso únicamente a los recursos estrictamente necesarios.
Entre las medidas de seguridad más recomendadas figura la activación de mecanismos de autenticación de doble factor cuando la plataforma los soporte. Toshiba sugiere habilitar esta funcionalidad al menos para las cuentas administrativas y, preferiblemente, para todos los usuarios, especialmente cuando el NAS sea accesible desde Internet. Además, aconseja activar funciones como el bloqueo temporal de cuentas tras varios intentos fallidos de acceso y el cierre automático de sesión después de periodos prolongados de inactividad.
Estas capacidades ayudan a reducir el riesgo asociado tanto a ataques de fuerza bruta como a accesos no autorizados derivados de sesiones abiertas durante demasiado tiempo.
Menos servicios, menos superficie de ataque
La creciente versatilidad de los sistemas NAS es también una de sus posibles debilidades. Muchos modelos actuales pueden funcionar como servidores de archivos, plataformas multimedia, servidores web o de correo, infraestructuras para máquinas virtuales e incluso sistemas de sincronización en la nube. Toshiba recomienda habilitar únicamente aquellas funciones realmente necesarias y desactivar cualquier servicio que no vaya a utilizarse.
Reducir el número de servicios activos contribuye a disminuir la superficie de ataque y limita las posibilidades de explotación de vulnerabilidades.
La compañía insiste también en la importancia de mantener el firmware, el sistema operativo y las aplicaciones permanentemente actualizados. Los fabricantes suelen publicar correcciones para vulnerabilidades conocidas con rapidez, pero su eficacia depende de que los usuarios las instalen de forma periódica o habiliten los mecanismos de actualización automática disponibles.
Junto a ello, Toshiba recomienda cifrar tanto la información almacenada como los datos transmitidos desde y hacia el NAS. La empresa considera especialmente recomendable utilizar cifrado a nivel de volumen para garantizar la protección de todos los archivos de forma homogénea y emplear conexiones seguras para el acceso remoto. Para este último escenario, destaca el uso de VPN como alternativa preferente frente a la apertura directa de puertos en routers o cortafuegos.
RAID no sustituye a una copia de seguridad
Uno de los errores más habituales identificados por la compañía es asumir que una configuración RAID elimina la necesidad de realizar copias de seguridad.
Toshiba recuerda que la redundancia de discos protege frente al fallo de una unidad física, pero no evita la pérdida de datos provocada por ataques de ransomware, errores humanos, fallos de software o desastres físicos como incendios o inundaciones. Por este motivo recomienda mantener copias de seguridad periódicas en sistemas separados y aprovechar tecnologías como las instantáneas inmutables o snapshots cuando estén disponibles. No obstante, subraya que estas copias tampoco deberían almacenarse exclusivamente en el propio NAS, sino replicarse en infraestructuras independientes.
Otro de los consejos difundidos por Toshiba es aprovechar los mecanismos de notificación incluidos por la mayoría de fabricantes. Estos sistemas permiten alertar sobre intentos fallidos de inicio de sesión, fallos inminentes en discos duros o disponibilidad de nuevas actualizaciones, facilitando una respuesta temprana ante posibles incidentes. En entornos con múltiples dispositivos NAS, la compañía recomienda centralizar estas alertas mediante herramientas de monitorización compatibles con SNMP para simplificar la gestión y supervisión.
Para Igor Misko, ingeniero sénior de marketing de producto de la división de almacenamiento de Toshiba Electronics Europe, "los sistemas NAS suelen contener una gran cantidad de datos valiosos e irremplazables, desde fotografías hasta documentos importantes; por lo tanto, los propietarios de NAS deben dedicar tiempo a la configuración segura de sus sistemas y también deben elegir cuidadosamente el modelo de NAS y los discos duros; al menos dos bahías para unidades y discos duros específicos para NAS son esenciales para protegerse frente a fallos de las unidades".
El directivo añade que, cuando no se necesitan funciones avanzadas, optar por modelos más sencillos también puede contribuir a reducir riesgos, al disminuir tanto el consumo energético como las posibilidades de configuración incorrecta.