Los atacantes ya roban sesiones para acceder a cuentas de inteligencia artificial
- Seguridad
ESET alerta de que las cuentas, claves API y sesiones autenticadas de herramientas de IA se han convertido en un nuevo activo para los ciberdelincuentes, que pueden reutilizarlas para acceder a servicios, consumir recursos o incluso revenderlas.
Las cuentas de inteligencia artificial han comenzado a convertirse en un objetivo directo para el cibercrimen. Según ESET, los atacantes ya no solo utilizan la IA para perfeccionar sus campañas, sino que buscan acceder a las propias cuentas de IA de los usuarios, aprovechando credenciales, claves API o sesiones ya autenticadas para operar sin autorización.
El fenómeno está creciendo rápidamente. El último informe de amenazas de Anthropic recoge campañas en las que los atacantes operaron durante un mes utilizando exclusivamente claves API robadas, y otras en las que, tras comprometer claves de producción de un proveedor de IA, utilizaron esa infraestructura para lanzar ataques contra cerca de 30 compañías del sector en solo cuatro días.
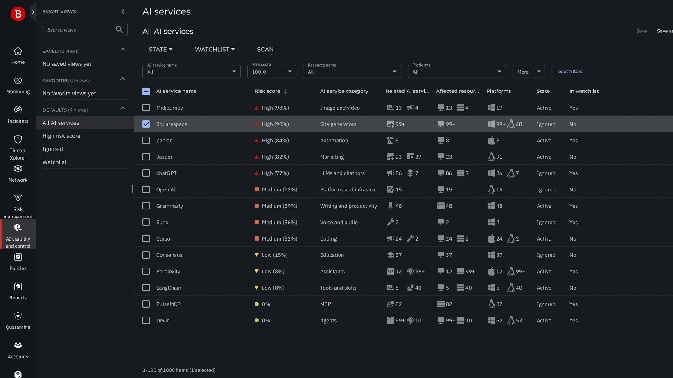
ESET señala que el ecosistema de IA introduce nuevos activos con valor para los atacantes incluida claves API que permiten ejecutar tareas o consumir recursos, sesiones autenticadas que evitan contraseñas y doble factor, accesos legítimos que permiten ocultar actividad maliciosa y cuentas con métodos de pago que pueden generar cargos indebidos. Incluso se han detectado falsos servicios que prometen acceso barato a herramientas de IA, pero que en realidad instalan malware destinado a recopilar credenciales y sesiones.
Infostealers para secuestrar cuentas de IA
El caso más reciente afecta a usuarios de Claude, el asistente de IA de Anthropic. Distintas familias de infostealers lograron robar sesiones activas desde dispositivos infectados y reutilizarlas para acceder a las cuentas sin necesidad de conocer la contraseña ni superar de nuevo el doble factor de autenticación. Entre las amenazas detectadas se encuentran Vidar, LummaC2, StealC, RedLine, Acreed y Atomic Stealer (AMOS) en equipos Mac.
El incidente no se originó en una vulnerabilidad de Claude, sino en dispositivos previamente comprometidos, desde los que el malware pudo capturar cookies, tokens de sesión y otros elementos que acreditaban que el usuario ya había iniciado sesión. Anthropic respondió cerrando las sesiones comprometidas, eliminando métodos de pago almacenados y reembolsando los cargos indebidos.
“Estamos acostumbrados a pensar que el principal objetivo de un atacante es conseguir nuestra contraseña, pero este tipo de casos demuestra que una sesión ya autenticada también puede convertirse en un activo muy valioso”, advierte Josep Albors, director de Investigación y Concienciación de ESET España.
Los infostealers pueden recopilar contraseñas almacenadas en el navegador, cookies, tokens de sesión, archivos sensibles e iinformación del sistema. Con estos elementos, los atacantes pueden consumir recursos de IA a costa de la víctima, mantener accesos persistentes o incluso revender las credenciales en mercados clandestinos.
ESET advierte que cambiar la contraseña o cerrar sesiones no resuelve el problema si el dispositivo continúa infectado. Una vez que el usuario vuelva a iniciar sesión, el infostealer puede robar de nuevo los nuevos tokens o credenciales. Por ello, ante cualquier sospecha de compromiso, recomienda analizar el dispositivo con una solución de seguridad actualizada, cerrar sesiones activas y revocar accesos desconocidos, cambiar contraseñas solo después de limpiar el dispositivo, mantener activada la autenticación en dos factores, revisar contraseñas almacenadas en el navegador, comprobar actividad y consumo de cuentas de IA, revisar movimientos bancarios y cargos vinculados y evitar servicios no oficiales que prometen acceso barato a IA.