La operación KillSwitch detiene con éxito el ransomware KillSec, creado por adolescentes
- Seguridad
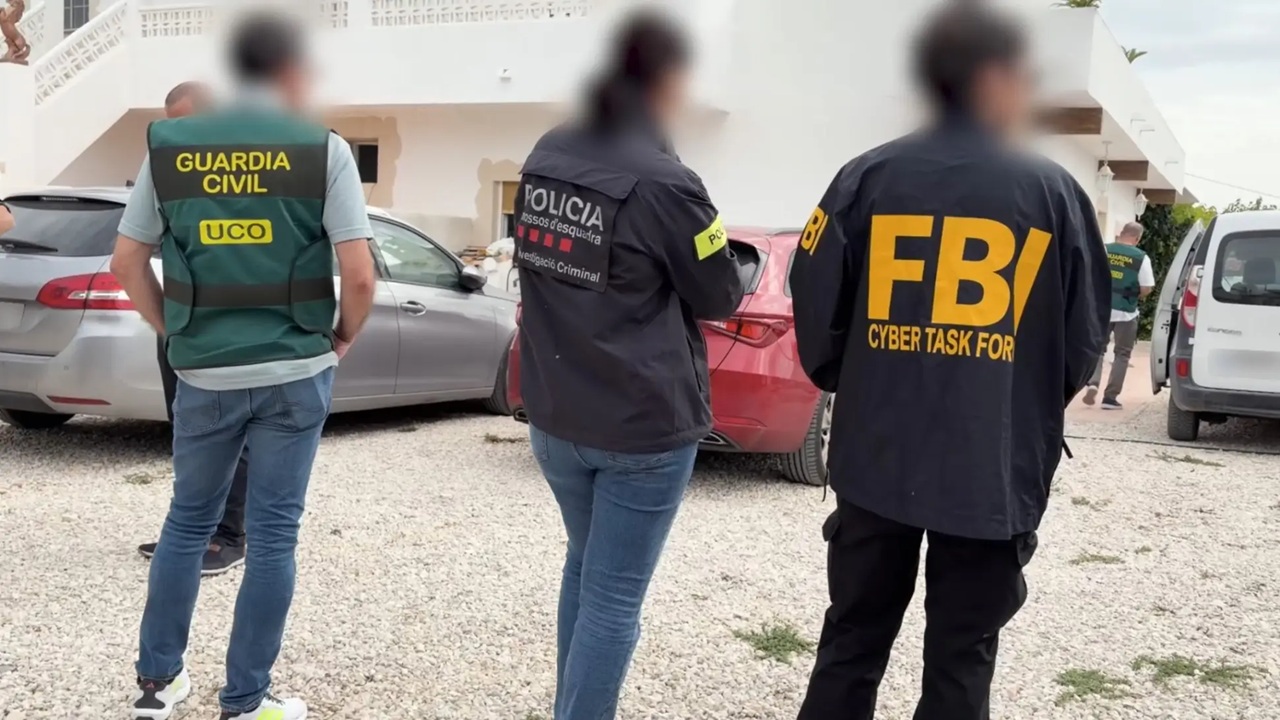
La operación internacional, liderada por autoridades alemanas y en la que han participado autoridades de diez países, entre ellos España, las organizaciones europeas Europol y Eurojust y las compañías de ciberseguridad Bitdefender y Group-IB, ha permitido arrestar a tres sospechosos y asegurar al menos 110 teras de datos.
El grupo de ransomware KillSec empezó su actividad en 2024 y las autoridades de distintos países empezaron a investigar sus ataques a principios de 2025. Había identificado diferentes roles en el grupo, como el administrador, el desarrollador, el negociador y un afiliado. Quizá lo más impactante es su edad: el supuesto administrador tiene 16 años y el que se sospecha que es el desarrollador acaba de cumplir los 18.
Pese a su juventud, son sospechosos de haber realizado cerca de 1.000 ataques de ransomware en todo el mundo, 500 de ellos, como mínimo, existosos. La Operación KillSwitch, que con toda probabilidad acabará convirtiéndose en una película, ha supuesto el registro de 8 propiedades en Grecia, Rumanía, España y el Reino Unido, la identificación de los procedimientos del grupo, la incautación de al menos 110 terabytes de datos y la detención de tres sospechosos.
Además, durante el desarrollo de la investigación la policía tomó el control de cinco servidores centrales, "incluyendo la infraestructura utilizada para gestionar las actividades del grupo y almacenar los datos robados a las víctimas", según la nota de la Europol. En todo caso, la investigación sigue su curso, después de la acción coordinada que se dio el 30 de septiembre.
Europol, a través de su European Cybercrime Centre, ha sido clave en esta coordinación, junto a Eurojust. También participaron autoridades de Bélgica, Finlandia, Alemania, Grecia, Países Bajos, Rumanía, España (el juzgado número 20 de Barcelona, la fiscalía de Barcelona, los Mossos d'Esquadra y la Guardia Civil), Suiza, el Reino Unido y los Estados Unidos. La investigación se apoyó además en Bitdefender y Group-IB.
Para Alexandru Nicola Stoica, investigador senior de amenazas en Bitdefender DracoTeam, "esta acción demuestra el poder de la colaboración entre los sectores de seguridad público y privado a la hora de desmantelar operaciones delictivas; en este caso, un prolífico grupo de ransomware que ha causado graves daños a sus víctimas. Asimismo, esta operación refuerza un mensaje importante para los actores de amenazas: ninguna infraestructura está fuera del alcance de un esfuerzo internacional coordinado".