El hackeo a Adif y Renfe provoca el robo masivo de 150 millones de datos de usuarios
- Seguridad

El ataque, ejecutado con ayuda de una inteligencia artificial, permitió a los delincuentes acceder a 500 GB de información y extraer tablas con datos personales de alto riesgo, incluidos nombres, teléfonos, direcciones y registros nominativos de billetes.
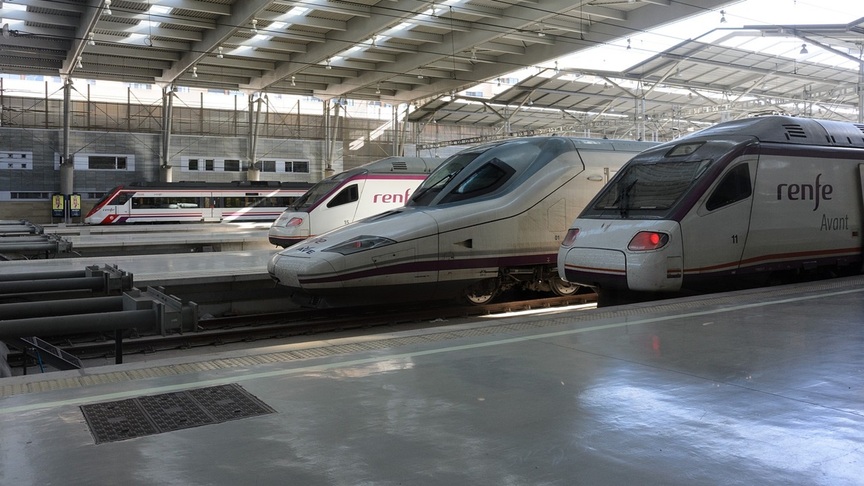
El ciberataque contra las webs de Adif y, posteriormente, Renfe, es mucho más grave de lo que se conocía inicialmente. Según la información publicada por El Mundo, el ataque, que fue neutralizado el pasado sábado cuando Adif recuperó su dominio adif.es, se llevó a cabo mediante una IA que abrió el camino a los delincuentes.
La primera estimación hablaba de 500 GB de datos robados, pero el análisis forense ha revelado que los atacantes sustrajeron más de 150 millones de registros clasificados en tres niveles de riesgo.
El Centro Criptológico Nacional participó en la respuesta al incidente, dado que Adif y Renfe forman parte de los sectores críticos del país, como transporte, energía o infraestructuras esenciales.
Tres bases de datos robadas
El análisis confirma que los delincuentes accedieron a tres grandes conjuntos de datos. Por un lado, datos de bajo riesgo, como tablas con nombres y DNI de usuarios de la web de Renfe, que abarcan unos 20 millones de registros. Por otro lado, datos de alto riesgo, que son más de 20 millones de registros con nombre, apellidos, sexo, teléfono, correo electrónico, DNI, fecha de nacimiento y dirección postal. Y por último, datos nominativos de billetes, el mayor volumen, con más de 100 millones de registros que detallan quién ha comprado cada billete de tren.
La combinación de estas bases permitiría reconstruir la actividad de los usuarios y sus desplazamientos. La única buena noticia es que, por ahora, no hay evidencias de robo de datos bancarios o medios de pago.
Aunque el ataque no afectó a la operativa ferroviaria, sí supone un incidente de gran alcance por la cantidad y sensibilidad de la información expuesta. Renfe asegura que cuenta con las máximas certificaciones y estándares de seguridad y que continúa reforzando sus medidas y colaborando con las autoridades para esclarecer los hechos.
El Centro Criptológico Nacional ya había advertido en 2024 del aumento de ataques informáticos contra infraestructuras críticas y cadenas de suministro, objetivos especialmente valiosos por su impacto y alcance.
El ataque marca un precedente porque es la primera vez que una IA abre el camino a los delincuentes en un ataque de este tipo contra infraestructuras críticas españolas, y por el volumen de datos robados, que supera los 150 millones de registros, convierte el incidente en uno de los mayores ciberrobos de información personal en España.