La compañía ha obtenido la ‘Certificación de ciberseguridad’ de Viettel Cyber Security, tanto de su sistema operativo para NAS como del firmware asociado y de los componentes de software relacionados, solucionando las vulnerabilidades detectadas en el proceso de pruebas.
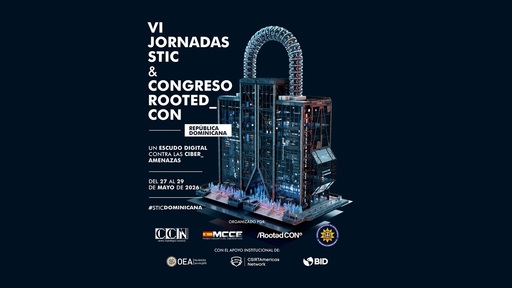
El congreso, un referente de la ciberseguridad en España, celebrará su sexta edición en América del 27 al 29 de mayo, en esta ocasión en la capital de la República Dominicana, un país al que vuelve después de las dos ediciones que se realizaron en la Ciudad de Panamá.
Los ataques con origen en credenciales comprometidas, fallos de MFA o sistemas de identidad débiles se consolidan como la principal vía de entrada. Los atacantes alcanzan Active Directory en apenas 3,4 horas y el ransomware sigue actuando mayoritariamente fuera del horario laboral.
Seis de cada diez empresas consideran que la inteligencia artificial es ya su mayor riesgo de seguridad de datos. La expansión del acceso automatizado y los deepfakes disparan los incidentes de identidad. La visibilidad y el cifrado deben convertirse en pilares centrales de la estrategia de protección.
El último boletín de seguridad de Kaspersky señala que los ataques avanzados siguen teniendo como objetivo las infraestructuras de red, que ha visto ampliada su superficie de exposición con elementos como la integración de las redes 5G, la automatización basada en IA y la criptografía poscuántica.
Se ha identificado un nuevo método utilizado por ciberdelincuentes en un esquema de fraude que utiliza nombres de dominios .arpa reservados, servidores DNS inversos y túneles IPv6, aprovechando la ventaja que puede proporcionar esta infraestructura de Internet.
Se trata de una sofisticada red de fraude publicitario impulsada por inteligencia artificial que operaba a través de 115 aplicaciones móviles. Una vez instaladas, estas apps secuestraban recursos del terminal para ejecutar actividades maliciosas en segundo plano sin conocimiento del usuario.
La tecnología, fruto de la integración con Securiti AI, unifica resiliencia, seguridad de datos y gobernanza de inteligencia artificial en un único plano de control. Veeam sitúa la confianza y la recuperación precisa como pilares de la IA empresarial.
La compañía ha anunciado nuevos servicios de seguridad cloud que cubren aspectos como la detección y respuesta de DNS, la gestión continua de las vulnerabilidades, la supervisión de las configuraciones y la postura de seguridad, la simulación de ataques o el gobierno unificado de las políticas en entornos híbridos.
La compañía ha actualizado su Threat Intelligence Portal reforzando la capacidad para la investigación de amenazas con una base de datos de vulnerabilidades ampliada, un mapa de cobertura MITRE ATT&CK mejorado y sobre todo una nueva sección que ha llamado Hunt Hub.
Los ataques dirigidos a ejecutivos combinan ingeniería social suplantación y técnicas avanzadas de IA para lograr fraudes millonarios, elevando la sofisticación y accesibilidad de estas estafas. Las empresas deben reforzar procesos identidad y formación específica para proteger a su alta dirección.
Las vulnerabilidades de alto riesgo han crecido un 36% en el último año, según el Informe 2026 de Veracode, que alerta de que la velocidad del desarrollo supera la capacidad de remediación. La presión de la IA y la dependencia del código abierto agravan un problema ya estructural en las empresas.
Casi uno de cada dos emails enviados en el mundo el pasado año fue spam o contenía amenazas como phishing, estafas o malware. Kaspersky identifica nuevas tácticas, desde QR-phishing hasta abusos de plataformas legítimas, que marcarán el panorama en 2026.
Según el informe anual Global Security Research Report de Fastly, las empresas que han integrado la inteligencia artificial en procesos y servicios clave de forma nativa, no como una mejora secundaria, no han sido capaces de mejorar su seguridad al mismo ritmo al que avanza la IA.
CloserStill Media ha vuelto a escoger el corazón de la Costa del Sol para celebrar un encuentro exclusivo para CISOs y CIOs que ha permitido conocer de primera mano la gestión de riesgos en entornos de alta complejidad y realizar networking con el Mediterráneo como telón de fondo.
En la renovación integral de su Sistema de Gestión de Seguridad de la Información que acaba de finalizar, la compañía se alinea con normativas europeas como Dora o la Directiva NIS2, respondiendo al incremento del riesgo operativo y regulatorio actual.
La amenaza integra IA generativa en su flujo de ejecución para mantenerse activa en el dispositivo. El malware utiliza Google Gemini para interpretar la interfaz y generar instrucciones dinámicas que dificultan su cierre o eliminación, con el objetivo de desplegar un módulo VNC que otorga el control remoto del dispositivo.
La complejidad del multicloud, la velocidad de las amenazas y la presión por reducir el tiempo de exposición obligan a las empresas a replantear su estrategia de ciberseguridad. ReeVo advierte que las organizaciones ya no pueden permitirse enfoques reactivos en un entorno donde cada minuto cuenta.
La compañía incorpora un motor de detección de robo de cuentas impulsado por IA y un modelo flexible de roles para adaptar la plataforma a cada organización. La actualización también mejora la integridad de los datos y la eficiencia operativa con búsquedas en segundo plano y copias de seguridad inmutables.
El crecimiento del vídeo en plataformas cloud está generando nuevas superficies de ataque y retos de cumplimiento. El análisis de Netskope subraya la necesidad de aplicar controles avanzados de seguridad y gobernanza para evitar fugas de datos y accesos no autorizados.